Akıllı telefonlar ve temassız kartlar gibi cihazların çok kısa mesafeden kablosuz olarak veri alışverişi yapmasını sağlayan bir teknoloji olan NFC (Near Field Communication – Yakın Alan İletişimi) günlük hayatta en yaygın olarak temassız ödeme işlemlerinde kullanılıyor. Tehdit aktörleri, NFC verilerini aktarmak için kullanılan uygulamayı ele geçirdi ve yapay zekâ tarafından üretilmiş gibi görünen kötü amaçlı kodla yamaladı. NGate’in önceki sürümlerinde olduğu gibi, bu kötü amaçlı kod saldırganların kurbanın ödeme kartındaki NFC verilerini kendi cihazlarına aktarmasına ve bunları temassız ATM para çekme işlemleri ve yetkisiz ödemeler için kullanmasına olanak tanıyor. Ayrıca kod, kurbanların ödeme kartı PIN’lerini ele geçirebilir ve bunları operatörlerin C&C sunucusuna aktarabilir.
HandyPay’i trojanize etmek için kullanılan kötü amaçlı kod, GenAI araçlarının yardımıyla üretilmiş olduğuna dair işaretler gösteriyor. Özellikle, kötü amaçlı yazılım günlükleri, yapay zekâ tarafından üretilen metinlere özgü bir emoji içeriyor; bu da kesin kanıt bulunmamasına rağmen kodun üretilmesinde veya değiştirilmesinde LLM’lerin rol oynadığını düşündürüyor. Bu durum, üretken yapay zekânın siber suçlular için giriş engelini düşürdüğü ve sınırlı teknik beceriye sahip tehdit aktörlerinin işlevsel kötü amaçlı yazılımlar üretmesini sağladığı daha geniş bir eğilime uyuyor.
ESET Research, trojanize edilmiş HandyPay’i dağıtan kampanyanın yaklaşık olarak 2025 yılının Kasım ayında başladığını ve hâlen aktif olduğunu düşünüyor. Ayrıca HandyPay’in kötü amaçlı yamalanmış sürümünün resmî Google Play mağazasında hiçbir zaman bulunmadığına da dikkat çekiliyor. ESET App Defense Alliance ortağı olarak, bulgularını Google ile paylaştı. ESET ayrıca HandyPay geliştiricileriyle iletişime geçerek uygulamalarının kötü amaçlı kullanımı konusunda onları uyardı.
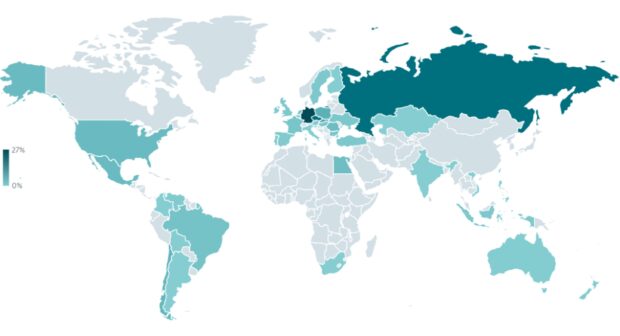
NFC tehditlerinin sayısı artmaya devam ettikçe bunları destekleyen ekosistem de daha sağlam hâle geldi. İlk NGate saldırıları, NFC verilerinin aktarımını kolaylaştırmak için açık kaynaklı NFCGate aracını kullanıyordu. O zamandan beri, benzer işlevlere sahip birkaç kötü amaçlı yazılım hizmeti (MaaS) satın alınabilir hâle geldi. Ancak bu kampanyada tehdit aktörleri kendi çözümlerini kullanmaya karar vererek mevcut bir uygulamayı, HandyPay’i kötü niyetle yamaladılar.
Yeni NGate varyantını keşfeden ESET araştırmacısı Lukáš Štefanko şu açıklamalarda bulundu: “Bu kampanyanın operatörleri, NFC verilerini aktarmak için yerleşik bir çözümü kullanmak yerine neden HandyPay uygulamasını trojanize etmeye karar verdiler? Cevap basit: Para. Mevcut MaaS kitlerinin abonelik ücretleri yüzlerce dolara ulaşıyor: NFU Pay, ürününü aylık yaklaşık 400 ABD doları karşılığında satarken TX-NFC ise aylık yaklaşık 500 ABD doları istiyor. Öte yandan, meşru HandyPay uygulaması önemli ölçüde daha ucuz ve aylık sadece 9,99 € bağış talep ediyor, o da varsa. Fiyata ek olarak, HandyPay doğal olarak herhangi bir izin gerektirmez, sadece varsayılan ödeme uygulaması olarak ayarlanması yeterlidir; bu da tehdit aktörlerinin şüphe uyandırmamasını sağlar.”
İlk yeni NGate örneği, Rio de Janeiro eyalet piyango kurumu (Loterj) tarafından işletilen bir piyango olan Rio de Prêmios’u taklit eden bir web sitesi aracılığıyla; ikinci NGate örneği ise sahte bir Google Play web sayfası üzerinden “Proteção Cartão” adlı bir uygulama olarak dağıtılıyor. Her iki site de aynı etki alanında barındırılıyordu; bu durum, tek bir tehdit aktörünün iş başında olduğunu kuvvetle işaret ediyor. Kötü amaçlı yazılım, HandyPay hizmetini kötüye kullanarak NFC kart verilerini saldırganın kontrolündeki bir cihaza iletiyor. Kötü amaçlı kod, NFC verilerini iletmenin yanı sıra ödeme kartı PIN’lerini de çalıyor ve böylece tehdit aktörünün kurbanın ödeme kartı verilerini kullanarak ATM’lerden nakit çekmesini sağlıyor.